에어버스 A320 계열 소프트웨어 취약점 시정 대부분 완료
- 2026-01-05 11:28:00
- 월항
- 181
- 0
- 0
에어버스가 A320 및 A320neo 계열 항공기에서 발견된 것으로 의심되는 소프트웨어 취약점에 대한 예방적 시정 조치를 대부분 완료했다고 밝혔다. 전 세계 약 6,000대의 해당 기종 가운데 실제로 영향을 받은 항공기는 100대 미만으로 파악됐다.
에어버스는 잠재적으로 영향을 받을 수 있는 항공기의 대다수가 이미 필요한 개조 작업을 마쳤으며, 남은 100대 미만의 항공기에 대해서도 항공사들과 협력해 개조를 진행 중이라고 설명했다. 대부분의 기체는 비행 제어 소프트웨어 교체만으로 비교적 신속하게 운항 복귀가 가능하다는 입장이다.
이번 조치는 A320neo를 포함한 기존 A320 계열 항공기를 대상으로 하며, 일부 소수 기체의 경우 소프트웨어 수정 외에 하드웨어 개조가 필요할 수 있다고 에어버스는 덧붙였다.
유럽항공안전청(EASA)과 FAA를 포함한 주요 항공 안전 규제기관들은 해당 사안에 대해 긴급 조치를 명령했다. 이는 에어버스가 승강타 보조익 컴퓨터 소프트웨어에서 태양 복사 입자 충돌로 인한 잠재적 취약점 가능성을 확인한 데 따른 것이다.
해당 문제는 지난 10월 30일 제트블루항공의 A320 항공기에서 발생한 비행 중 이상 현상 이후 진행된 시스템 분석 과정에서 발견됐다. 다만 당시 이상 현상의 정확한 원인은 아직 조사 중이며, 최종 결론은 발표되지 않았다.
에어버스는 이번 시정 조치가 예방 차원에서 이뤄졌으며, 항공 안전에 대한 영향 가능성을 최소화하기 위한 조치라고 강조했다.
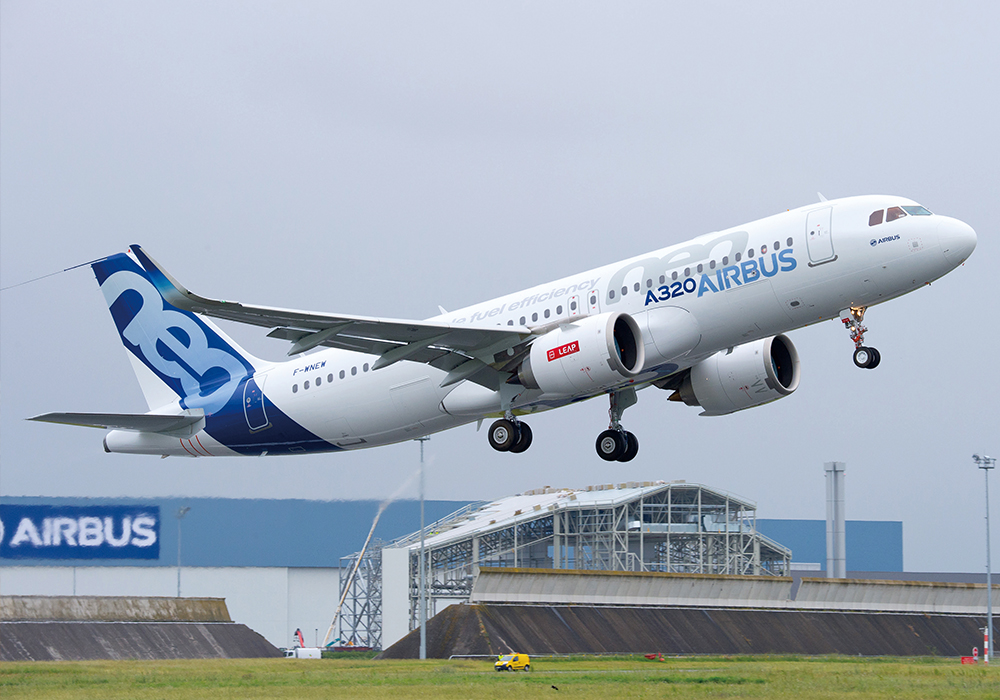
Photo : Airbus
에어버스는 잠재적으로 영향을 받을 수 있는 항공기의 대다수가 이미 필요한 개조 작업을 마쳤으며, 남은 100대 미만의 항공기에 대해서도 항공사들과 협력해 개조를 진행 중이라고 설명했다. 대부분의 기체는 비행 제어 소프트웨어 교체만으로 비교적 신속하게 운항 복귀가 가능하다는 입장이다.
이번 조치는 A320neo를 포함한 기존 A320 계열 항공기를 대상으로 하며, 일부 소수 기체의 경우 소프트웨어 수정 외에 하드웨어 개조가 필요할 수 있다고 에어버스는 덧붙였다.
유럽항공안전청(EASA)과 FAA를 포함한 주요 항공 안전 규제기관들은 해당 사안에 대해 긴급 조치를 명령했다. 이는 에어버스가 승강타 보조익 컴퓨터 소프트웨어에서 태양 복사 입자 충돌로 인한 잠재적 취약점 가능성을 확인한 데 따른 것이다.
해당 문제는 지난 10월 30일 제트블루항공의 A320 항공기에서 발생한 비행 중 이상 현상 이후 진행된 시스템 분석 과정에서 발견됐다. 다만 당시 이상 현상의 정확한 원인은 아직 조사 중이며, 최종 결론은 발표되지 않았다.
에어버스는 이번 시정 조치가 예방 차원에서 이뤄졌으며, 항공 안전에 대한 영향 가능성을 최소화하기 위한 조치라고 강조했다.
Photo : Airbus